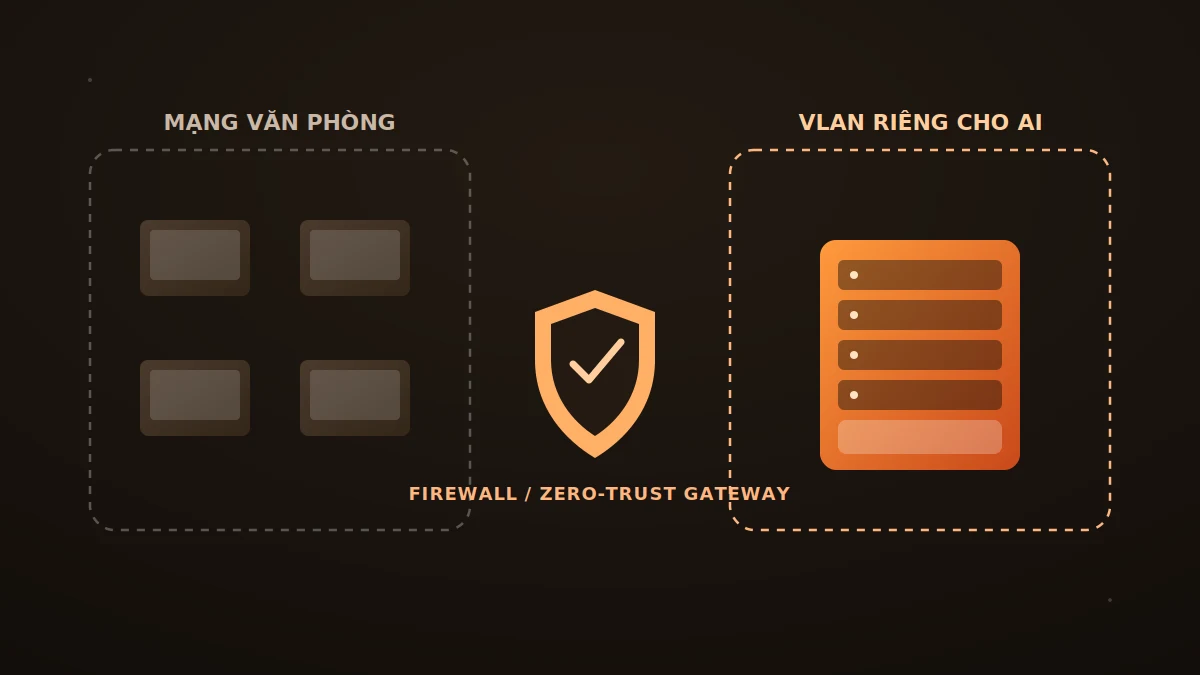
Một trong những lý do doanh nghiệp chọn Local AI thay vì AI trên cloud là để dữ liệu không rời khỏi công ty. Nhưng "không rời khỏi công ty" không tự động đồng nghĩa với "an toàn". Nếu máy chủ AI được cắm vào cùng một mạng với toàn bộ máy tính nhân viên, máy in, camera an ninh, và các thiết bị khác — thì bất kỳ thiết bị nào trong mạng đó bị xâm nhập (qua email lừa đảo, phần mềm độc hại, hay thiết bị cá nhân mang vào công ty) đều có thể trở thành bàn đạp để tiếp cận dữ liệu AI, dù dữ liệu đó chưa từng rời khỏi toà nhà.
Bước bảo vệ đầu tiên là phân đoạn mạng (network segmentation), thường thực hiện bằng VLAN — một mạng con logic tách biệt, nơi máy chủ AI và các thành phần liên quan (cơ sở dữ liệu vector, hệ thống lưu trữ) được đặt riêng, tách khỏi mạng làm việc thông thường của nhân viên. Về mặt vật lý có thể vẫn dùng chung hạ tầng cáp mạng, nhưng về mặt logic, hai mạng này hoạt động như hai hệ thống độc lập — thiết bị ở mạng văn phòng không thể tự động "nhìn thấy" hay kết nối tới máy chủ AI.
Giữa hai mạng đó cần có một lớp kiểm soát chặt chẽ — thường là firewall với luật rõ ràng, chỉ cho phép đúng loại kết nối cần thiết (ví dụ: giao diện chat nội bộ được phép gửi câu hỏi tới máy chủ AI) và chặn mọi kết nối khác theo mặc định. Nguyên tắc zero-trust nâng cao hơn một bước: không mặc định tin tưởng bất kỳ kết nối nào chỉ vì nó xuất phát từ "bên trong" mạng công ty — mọi yêu cầu đều cần được xác thực, kể cả khi đến từ một máy tính đang ngồi ngay trong văn phòng.
Với nhân viên cần truy cập trợ lý AI khi làm việc từ xa, kết nối phải đi qua một cổng được xác thực đúng cách — VPN doanh nghiệp hoặc cổng truy cập có xác thực đa yếu tố — chứ không bao giờ để máy chủ AI có địa chỉ truy cập trực tiếp từ Internet công cộng. Việc vô tình để lộ một cổng quản trị hay giao diện nội bộ ra Internet là một trong những nguyên nhân phổ biến nhất dẫn đến rò rỉ dữ liệu ở các hệ thống AI tự triển khai.
DABO thiết kế lớp mạng này ngay từ giai đoạn lắp đặt, không phải một bước bổ sung sau khi hệ thống đã chạy. Máy chủ AI được đặt trong VLAN riêng, cấu hình firewall theo đúng luồng dữ liệu thực tế của doanh nghiệp, và mở đúng kênh truy cập từ xa an toàn nếu cần — để lời hứa "dữ liệu không rời khỏi doanh nghiệp" thực sự được đảm bảo bằng một lớp mạng cô lập đúng nghĩa, chứ không chỉ dừng ở việc đặt máy chủ trong toà nhà công ty.