Kể từ khi Quy định chung về bảo vệ dữ liệu của Liên minh châu Âu (GDPR — Regulation (EU) 2016/679) được áp dụng từ năm 2018, một thế hệ luật bảo vệ dữ liệu cá nhân mới theo mô hình tương tự đã lan rộng khắp châu Á, Trung Đông và Mỹ Latinh: LGPD của Brazil (có hiệu lực từ 2020), PIPL của Trung Quốc (2021), PDPL của UAE (2021), Luật PDP của Indonesia (Luật số 27 năm 2022), Đạo luật DPDP của Ấn Độ (2023), cùng PDPL của Ả Rập Xê Út. Các khung pháp lý này quy định chặt chẽ ở nhiều điểm — sự đồng ý của chủ thể dữ liệu, thông báo khi xảy ra sự cố lộ lọt, đánh giá tác động bảo vệ dữ liệu — đặc biệt là quy định về chuyển dữ liệu cá nhân ra khỏi lãnh thổ quốc gia, và đây chính là nơi kiến trúc Local AI cho thấy lợi thế rõ rệt.
Nhiều luật trong số này hiểu khái niệm "chuyển dữ liệu cá nhân xuyên biên giới" theo nghĩa rất rộng. Không chỉ việc chủ động gửi dữ liệu ra nước ngoài mới bị tính là chuyển xuyên biên giới, mà cả việc dùng một nền tảng đặt máy chủ ở nước khác để xử lý dữ liệu thu thập trong nước — hay để dữ liệu đó được truy cập từ nước ngoài — cũng có thể bị tính vào diện này, kể cả khi doanh nghiệp không hề chủ động "gửi" dữ liệu đi đâu cả. Nói cách khác, phần lớn các dịch vụ AI trên cloud (với máy chủ đặt ở bất kỳ đâu ngoài quốc gia nơi doanh nghiệp hoạt động) thường rơi vào diện phải tuân thủ quy định chuyển dữ liệu xuyên biên giới.
Một khi đã thuộc diện này, tuỳ từng luật, doanh nghiệp có thể phải đáp ứng thêm cả loạt nghĩa vụ: có cơ sở pháp lý hoặc sự đồng ý rõ ràng cho việc chuyển dữ liệu, lập đánh giá tác động bảo vệ dữ liệu (DPIA) hoặc đánh giá tác động chuyển dữ liệu, ký điều khoản hợp đồng mẫu hoặc nộp hồ sơ cho cơ quan quản lý — những thủ tục pháp lý không nhỏ, đòi hỏi thời gian và hiểu biết chuyên môn mà nhiều doanh nghiệp, đặc biệt là doanh nghiệp vừa và nhỏ, chưa sẵn sàng. Một số luật có các trường hợp miễn trừ hoặc cho phép chuyển dữ liệu dễ dàng hơn tới những quốc gia được công nhận có mức bảo vệ tương đương, nhưng phần lớn việc dùng AI cloud phổ biến cho dữ liệu khách hàng/dữ liệu cá nhân vẫn không tránh được các nghĩa vụ đó.
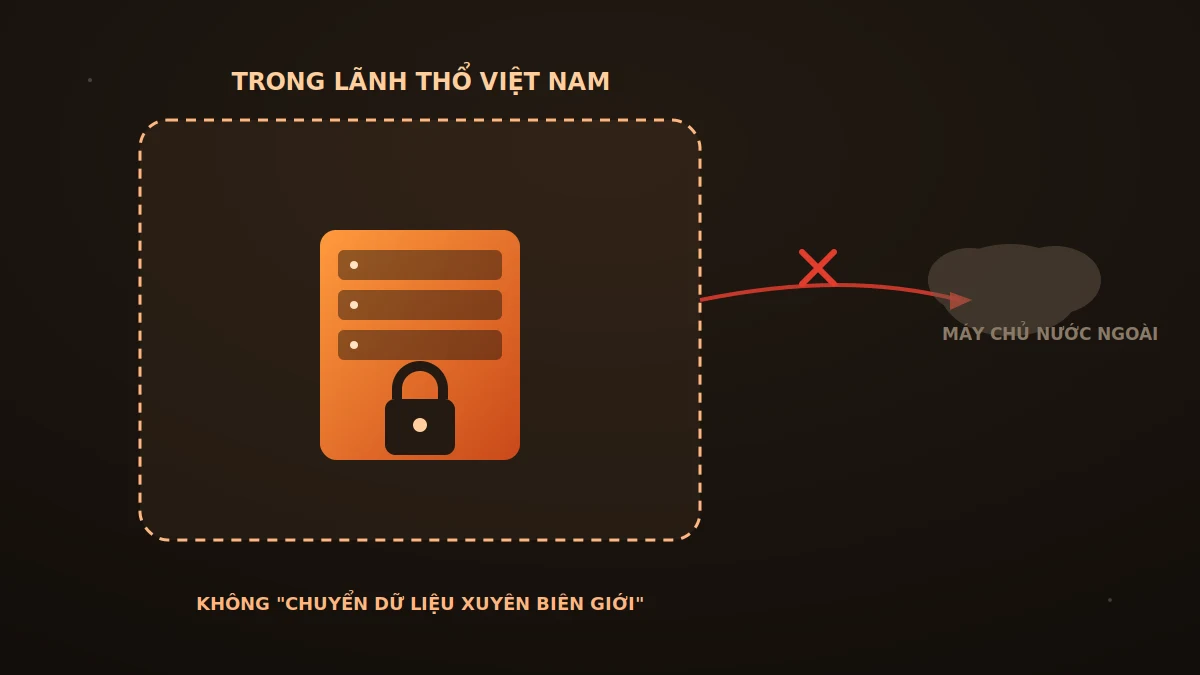
Đây chính là điểm Local AI né được toàn bộ bài toán. Vì mô hình AI và toàn bộ dữ liệu chạy hoàn toàn trên hạ tầng đặt tại chính doanh nghiệp, trong quốc gia nơi doanh nghiệp hoạt động, không có dữ liệu nào được gửi tới hệ thống lưu trữ nước ngoài, và cũng không có nền tảng xử lý nào đặt ngoài lãnh thổ tham gia vào việc xử lý — nghĩa là các quy định về chuyển dữ liệu xuyên biên giới đơn giản là không áp dụng. Doanh nghiệp không cần lập hồ sơ đánh giá tác động cho việc chuyển dữ liệu ra nước ngoài, vì chưa từng có việc đó xảy ra.
Một số luật cũng có chính sách linh hoạt hoặc lộ trình chuyển tiếp cho doanh nghiệp nhỏ và khởi nghiệp đối với một số nghĩa vụ như đánh giá tác động hay chỉ định người/bộ phận bảo vệ dữ liệu. Nhưng với doanh nghiệp có quy mô lớn hơn hoặc xử lý lượng dữ liệu cá nhân đáng kể của khách hàng, việc tránh hẳn phạm trù "chuyển dữ liệu xuyên biên giới" ngay từ đầu vẫn là con đường ít rủi ro pháp lý nhất.
Với DABO, lợi thế tuân thủ này không phải một tính năng thêm vào, mà là hệ quả tự nhiên từ chính kiến trúc Local AI — dữ liệu ở lại trong doanh nghiệp, trong lãnh thổ quốc gia nơi doanh nghiệp hoạt động, từ đầu đến cuối. Kết hợp với các lớp bảo mật đã đề cập ở những bài trước (cô lập mạng, mã hoá, phân quyền truy cập), khách hàng của DABO có một hệ thống được xây dựng phù hợp với thế hệ luật bảo vệ dữ liệu mới ngay từ nền tảng kỹ thuật, thay vì phải chạy một dự án tuân thủ pháp lý riêng biệt sau này. (Nội dung mang tính tham khảo pháp lý chung — doanh nghiệp nên tham vấn luật sư hoặc bộ phận pháp chế để áp dụng đúng cho trường hợp cụ thể của mình.)