Nhiều doanh nghiệp nghĩ rằng chỉ cần đưa máy chủ AI về đặt trong công ty là đã "an toàn" — nhưng vị trí vật lý chỉ giải quyết được một phần của vấn đề. Một ổ cứng bị tháo ra mang đi, một bản sao lưu (backup) bị chép sang USB, hay một nhân viên có quyền truy cập rộng hơn mức cần thiết — tất cả đều có thể khiến dữ liệu bị lộ dù chưa từng "rời khỏi doanh nghiệp" theo nghĩa mạng. Đây là lý do mã hoá dữ liệu và kiểm soát truy cập là hai lớp bảo vệ bắt buộc, không thể bỏ qua.
Mã hoá dữ liệu lưu trữ (encryption at rest) đảm bảo rằng nội dung trên ổ cứng — mô hình AI, cơ sở dữ liệu vector chứa tri thức nội bộ, các bản sao lưu — chỉ đọc được nếu có đúng khoá giải mã. Nếu một ổ cứng bị đánh cắp hoặc một bản backup bị sao chép trái phép, dữ liệu bên trong vẫn chỉ là một khối thông tin vô nghĩa với người không có khoá. Đây là lớp bảo vệ "phòng khi mọi thứ khác đều thất bại" — không ngăn được việc lấy trộm thiết bị, nhưng ngăn được việc đọc được nội dung sau khi lấy trộm.
Mã hoá dữ liệu truyền tải (encryption in transit) bảo vệ dữ liệu khi nó di chuyển — từ trình duyệt của nhân viên tới máy chủ AI, hay giữa máy chủ AI và hệ thống lưu trữ. Kể cả khi kết nối diễn ra hoàn toàn trong nội bộ công ty, việc mã hoá (qua giao thức TLS) vẫn cần thiết, vì bất kỳ ai có quyền truy cập vào cùng đoạn mạng đó — kể cả vô tình — cũng có thể "nghe lén" được nội dung nếu dữ liệu truyền đi ở dạng không mã hoá.
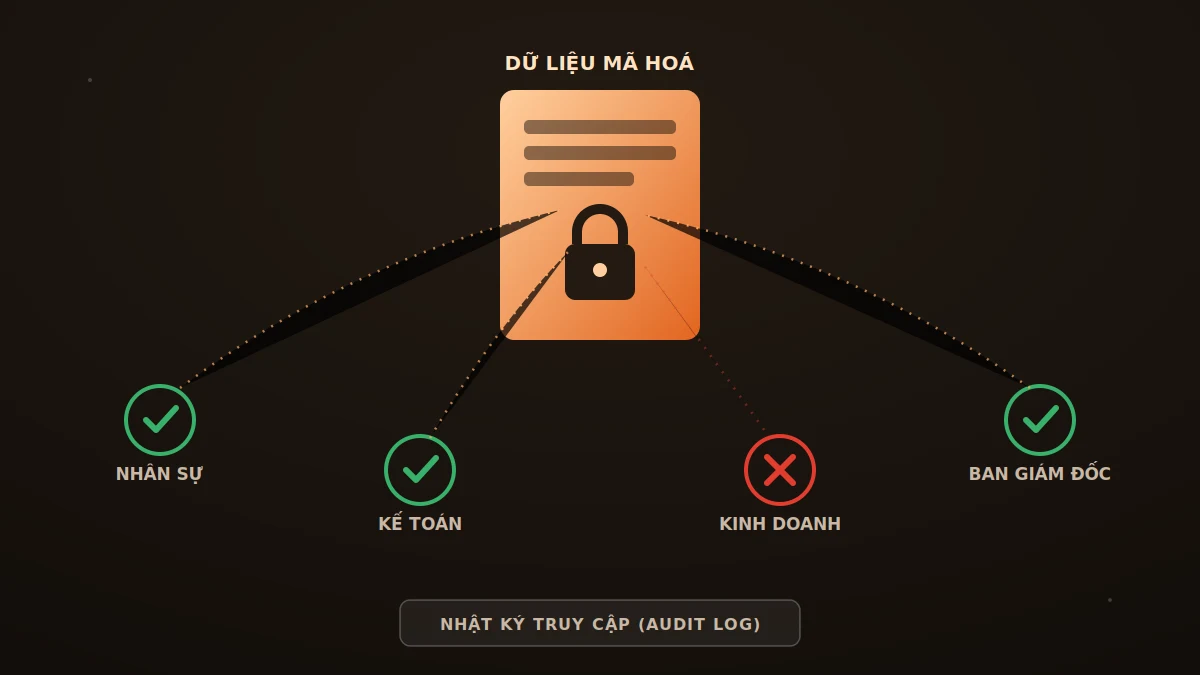
Không phải nhân viên nào cũng cần xem được mọi thứ mà trợ lý AI biết. Kiểm soát truy cập theo vai trò (RBAC — role-based access control) giới hạn phạm vi tri thức mà mỗi phòng ban được truy vấn: nhân viên kinh doanh không cần (và không nên) tra cứu được dữ liệu lương thưởng của phòng nhân sự, dù cả hai đang dùng chung một trợ lý AI. Đi kèm với đó là nhật ký truy cập (audit log) — ghi lại ai đã hỏi gì, khi nào — giúp doanh nghiệp rà soát lại nếu có nghi ngờ về việc truy cập bất thường, và cũng là yêu cầu bắt buộc trong nhiều tiêu chuẩn tuân thủ.
DABO bật mã hoá đường truyền HTTPS làm mặc định cho mọi triển khai, và cho phép mã hoá từng kho tài liệu nhạy cảm bằng mật khẩu riêng của kho — chỉ người quản lý kho và những người được cấp quyền mới dùng được, kể cả quản trị viên hệ thống cũng không đọc được — không phải tuỳ chọn phát sinh thêm chi phí. Phân quyền truy cập được thiết kế theo đúng cơ cấu tổ chức thực tế của khách hàng ngay từ đầu, và nhật ký truy cập luôn được lưu lại để phục vụ rà soát hoặc đáp ứng yêu cầu tuân thủ (như các luật bảo vệ dữ liệu cá nhân) — để "an toàn" không chỉ là một lời cam kết, mà là một cấu hình kỹ thuật cụ thể có thể kiểm chứng được.